
Время обновить ядро Linux: CVE-2026-98432
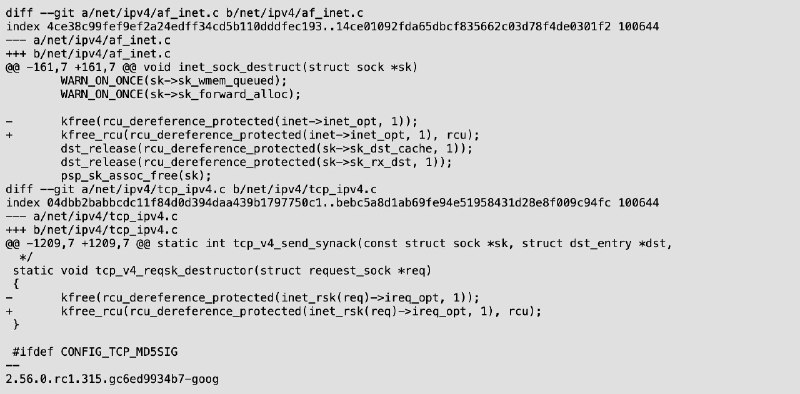
Ну что, господа, время обновить ядро Linux на ваших серверах.
Найдена CVE, которая позволяет сделать RCE от root. Для этого есть воспроизведение для сценария Multipath TCP. Уязвимость находится в коде, не специфичном для MPTCP.
Суть уязвимости — несоблюдение конвенции вызовов примитивов синхронизации: для сущности, защищенной RCU, используется обычный kfree. Весь фикс на скриншоте. В итоге получается классический use-after-free.
Во-первых, это не специфично для MPTCP.
Во-вторых, Go по умолчанию включает MPTCP Listener для обычного TCP Listener. Обсуждение — в golang-announce.
Почитать детали можно в описании CVE-2026-98432 в NVD.
Как митигировать
Обновить ядро в вашем Linux-дистрибутиве.
В Go-треде также обсуждается, что через GODEBUG=multipathtcp=0 можно выключить MPTCP Listener, если он явно не определен вызывающим кодом. Но, строго говоря, это не решение.
Автор: Илья Щербак